

Attribuer les droits au bon niveau dès le premier jour
La majorité des PME françaises fonctionnent en mode binaire : soit le collaborateur a accès à tout, soit il n'a accès à rien. Les deux postures sont dangereuses quand on intègre une équipe offshore.
Le principe du moindre privilège appliqué à l'outsourcing
Un collaborateur dédié à Madagascar qui gère votre ADV n'a pas besoin d'accéder à votre comptabilité analytique. Un développeur front-end n'a rien à faire dans votre base clients. C'est du bon sens, mais dans la pratique, 80 % des PME attribuent un compte admin "pour aller plus vite" le jour de l'onboarding.
Le principe du moindre privilège consiste à n'ouvrir que les accès strictement nécessaires à la mission définie. Pas plus, pas moins. Chez TARAM, chaque collaborateur intégré démarre avec une fiche de droits validée conjointement par le client et le management à Maurice. Cette fiche liste les outils, les niveaux de permission et les données accessibles. Elle est revue à chaque évolution du périmètre de mission. Ce n'est pas de la paranoïa. C'est la base qui permet ensuite de faire confiance en toute sérénité. Quand le cadre est posé, vous arrêtez de surveiller et vous commencez à déléguer. Comme le détaille notre article sur le pilotage d'équipe offshore sans manager intermédiaire, le contrôle se construit en amont, pas en réaction.
Cartographier vos outils avant d'ouvrir le moindre accès
Avant de créer un compte pour votre collaborateur offshore, posez-vous une question simple : combien d'outils SaaS utilisez-vous réellement ? La réponse surprend souvent. Entre le CRM, l'ERP, la messagerie, le stockage cloud, les outils de gestion de projet, la facturation et les accès serveur, une PME de 15 salariés jongle facilement avec 15 à 25 applications.
Faites la liste. Pour chaque outil, identifiez : qui y a accès aujourd'hui, quel niveau de permission est attribué, et si cet accès est encore justifié. Cette cartographie ne prend pas plus de deux heures. Elle révèle systématiquement des accès fantômes (anciens collaborateurs, stagiaires partis, prestataires oubliés) et des permissions trop larges.
Une fois cette cartographie faite, vous pouvez créer un "kit d'accès" par profil de poste. Un SDR offshore aura son kit. Un gestionnaire de paie aura le sien. Quand TARAM intègre un collaborateur, ce kit est prêt avant même que le poste de travail soit livré. Zéro improvisation.
SSO et gestionnaire de mots de passe : deux outils que vous avez déjà
Vous utilisez Google Workspace ou Microsoft 365. Vous avez donc déjà un SSO (Single Sign-On) intégré. Activez-le. Avec le SSO, votre collaborateur à Madagascar se connecte une seule fois et accède uniquement aux applications que vous avez autorisées depuis votre console d'administration. Pas de mot de passe partagé par email. Pas de post-it virtuel avec les identifiants du CRM.
En complément, un gestionnaire de mots de passe d'équipe comme Bitwarden (open source, moins de 5 euros par utilisateur et par mois) ou 1Password permet de partager des accès sans jamais révéler le mot de passe en clair. Le collaborateur peut se connecter, mais ne peut ni voir ni copier le mot de passe. Le jour où vous révoquez son accès au coffre, il ne peut plus rien faire.
Ces deux outils combinés couvrent 90 % des besoins de gestion d'accès d'une PME. Pas besoin d'un IAM enterprise à 50 000 euros. Vous avez besoin de discipline et de configuration. TARAM fournit l'infrastructure premium (Ryzen 7, fibre et 5G) et le cadre opérationnel. Vous gardez le contrôle total de vos comptes.
Tracer chaque action sans transformer votre bureau en tour de contrôle
La traçabilité n'est pas de la surveillance. C'est votre capacité à savoir qui a fait quoi, quand, et à remonter le fil en cas de problème. Sans traçabilité, un incident devient une enquête impossible.
Les logs natifs de vos outils SaaS suffisent dans 90 % des cas
Google Workspace conserve un journal d'audit complet : connexions, fichiers ouverts, fichiers partagés, modifications. Salesforce trace chaque modification de fiche. HubSpot historise chaque action commerciale. Notion, Slack, Trello : tous disposent de logs d'activité accessibles depuis la console admin.
Le problème n'est pas l'absence de données. C'est que personne ne les regarde. Programmez une revue mensuelle de 30 minutes : connexions inhabituelles, téléchargements massifs, accès à des fichiers hors périmètre. Cette revue peut être déléguée au management TARAM basé à Maurice, qui vérifie que les usages correspondent au périmètre défini.
La traçabilité ne sert pas à espionner votre collaborateur dédié. Elle sert à protéger tout le monde. Si un client vous demande qui a modifié un devis, qui a exporté une base de données ou qui a validé une commande, vous avez la réponse en trois clics. C'est un sujet de maturité opérationnelle, pas de méfiance. Et quand vous évaluez un prestataire, la traçabilité fait partie des 12 points non négociables à vérifier avant de signer.
Segmenter les environnements pour limiter le rayon d'impact
Un collaborateur offshore qui travaille sur votre environnement de production avec les vraies données clients, c'est un risque inutile quand la mission ne l'exige pas. Un développeur front-end peut coder sur un environnement de staging. Un data analyst peut travailler sur un jeu de données anonymisé pour construire ses dashboards avant de basculer en production.
La segmentation se fait en trois niveaux. Premier niveau : les environnements techniques (dev, staging, production). Deuxième niveau : les espaces de travail (un channel Slack dédié, un dossier Drive spécifique, un projet Asana isolé). Troisième niveau : les données (accès restreint à un segment de la base, masquage des colonnes sensibles dans les exports).
Cette segmentation ne ralentit pas le travail. Elle le cadre. Quand un collaborateur sait exactement où il opère et ce qu'il peut toucher, il gagne en autonomie au lieu d'en perdre. C'est l'un des fondamentaux que TARAM pose durant les 90 premiers jours d'intégration, en coordination directe avec votre équipe française.
Alertes automatiques sur les comportements à risque
Vous n'allez pas passer vos journées à lire des logs. Personne ne le fait. En revanche, configurer trois ou quatre alertes automatiques prend dix minutes et change tout.
Première alerte : connexion depuis une adresse IP inconnue. Le collaborateur TARAM se connecte depuis l'infrastructure dédiée (poste fixe, fibre, 5G de secours). Si une connexion arrive d'ailleurs, vous le savez immédiatement. Google Workspace et Microsoft 365 le permettent en deux clics dans les paramètres de sécurité.
Deuxième alerte : téléchargement massif de fichiers. Un export de plus de 500 lignes depuis votre CRM, une extraction complète d'un dossier Drive. Ce n'est pas forcément malveillant, mais ça mérite une vérification.
Troisième alerte : tentative d'accès à une ressource non autorisée. Le collaborateur essaie d'ouvrir un dossier auquel il n'a pas accès. Soit c'est une erreur, soit c'est un signal. Dans les deux cas, mieux vaut le savoir.
Ces alertes ne créent pas un climat de suspicion. Elles créent un filet de sécurité passif. Le collaborateur n'est pas impacté dans son travail quotidien. Vous dormez tranquille.
Révoquer un accès en 30 secondes, pas en 30 jours
La vraie mesure de votre sécurité informatique n'est pas la sophistication de vos pare-feux. C'est le temps qu'il vous faut pour couper tous les accès d'un collaborateur qui quitte votre organisation.
Le playbook de départ : une checklist, pas un chantier
Quand un collaborateur offshore termine sa mission (fin de contrat, réorganisation, changement de périmètre), la révocation doit être immédiate et exhaustive. Pas "dans la semaine". Pas "quand j'aurai le temps". Immédiate.
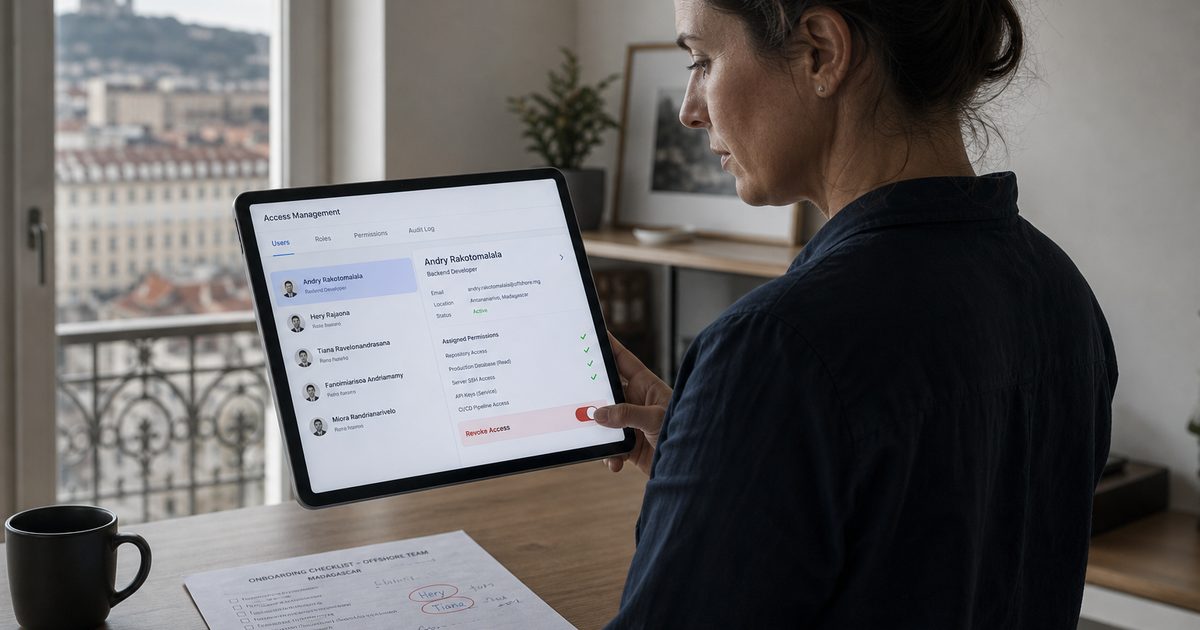
Le playbook tient sur une page. Il liste chaque outil avec l'action à exécuter : désactivation du compte Google/Microsoft (un clic), retrait du coffre de mots de passe partagé (un clic), révocation de l'accès au CRM (un clic), suppression du profil Slack (un clic), changement des mots de passe des comptes partagés résiduels (si vous en avez encore, c'est qu'il faut revoir votre SSO).
Chez TARAM, ce playbook est co-construit avec le client pendant l'onboarding. Le management à Maurice exécute sa partie (récupération du matériel, clôture des accès locaux) pendant que le client exécute la sienne (comptes SaaS, accès serveurs). Temps total : moins de quinze minutes. Quand ce cadre existe, le départ d'un collaborateur n'est plus une source d'angoisse. C'est une procédure. Ce niveau de structuration est d'ailleurs ce qui distingue l'outsourcing intégré du freelance ou de l'agence, comme le montre notre comparatif décisionnel entre les trois modèles.
Comptes nominatifs contre comptes génériques : le piège classique
Le scénario catastrophe, c'est le compte générique : "contact@monentreprise.fr" avec un mot de passe partagé entre trois personnes. Le jour où un collaborateur part, vous changez le mot de passe. Les deux autres sont bloqués. Vous perdez une demi-journée à redistribuer les accès. Et vous n'êtes même pas sûr que l'ancien collaborateur n'avait pas enregistré le mot de passe quelque part.
Chaque collaborateur offshore doit avoir un compte nominatif. Prénom.nom@votredomaine.com ou un alias dédié dans votre workspace. C'est la seule façon de révoquer chirurgicalement un accès sans impacter le reste de l'équipe.
Si votre licence ne permet pas de multiplier les comptes (certains outils facturent par siège), TARAM travaille avec vous pour identifier la configuration optimale : comptes nominatifs sur les outils critiques, accès via coffre-fort de mots de passe pour les outils secondaires. L'objectif reste le même : un collaborateur qui part, un accès qui disparaît, zéro dommage collatéral.
La revue trimestrielle des droits : 45 minutes qui valent une assurance
Les accès s'accumulent. Un collaborateur qui a changé de mission il y a six mois a toujours ses anciens droits en plus des nouveaux. Un outil que vous n'utilisez plus est encore accessible. Un compte de test créé pour une démo n'a jamais été supprimé.
Tous les trimestres, bloquez 45 minutes. Ouvrez la console admin de chaque outil critique. Vérifiez la liste des utilisateurs actifs. Comparez avec la liste réelle de votre équipe. Supprimez les écarts. Cette discipline simple élimine 95 % des risques liés aux accès fantômes.
TARAM intègre cette revue dans le cycle de management de chaque collaborateur dédié. Le management européen à Maurice déclenche la revue, prépare le rapport et le soumet au client. Vous validez, vous ajustez, c'est terminé. C'est exactement ce type de rigueur opérationnelle qui fait la différence entre un prestataire offshore classique et une capacité intégrée. Le collaborateur TARAM n'est pas un exécutant anonyme jonglant entre dix clients. C'est un membre de votre équipe, avec des droits définis, tracés et révisés.
Chaque jour sans cadre d'accès est un jour de risque gratuit
Vos collaborateurs offshore à Madagascar accèdent à vos outils, vos données, vos clients. Aujourd'hui, vous savez exactement ce qu'il faut poser : des droits granulaires dès le premier jour, une traçabilité native via vos outils existants, et une révocation qui prend trente secondes au lieu de trente jours.
Rien dans ce protocole ne demande un budget sécurité dédié ni un DSI à temps plein. Ce qui est requis, c'est un cadre. Et un partenaire qui l'applique sans que vous ayez à le rappeler chaque semaine.
Pendant que vous lisez ces lignes, des accès fantômes sont probablement actifs dans votre système d'information. D'anciens freelances, d'anciens stagiaires, d'anciens prestataires. Chaque jour sans audit, c'est un jour où vous comptez sur la chance au lieu de compter sur un processus. TARAM intègre ce cadre dès l'onboarding de chaque collaborateur dédié. La question n'est pas de savoir si vous avez besoin de sécuriser vos accès. C'est de savoir combien de temps vous allez encore reporter.
Pour aller plus loin : Restructurer son back-office avec une équipe offshore à Madagascar : le plan en 90 jours pour PME entre 10 et 100 salariés, Cartographie des processus internes avant externalisation : identifiez les tâches à déléguer à Madagascar en moins d'une semaine, SOP documentation équipe offshore : le format en 6 sections qui tue les questions répétitives et les erreurs de process, Continuité d'activité offshore Madagascar : coupure, grève, jour férié, zéro excuse, Passation de poste vers une équipe offshore à Madagascar : le protocole de transfert sans perte ni dépendance


